PHP2Shell: per què un forat de seguretat a PHP deixa exposades les webs fetes amb WordPress
Dimecres 21 d'octubre, PHP va publicar una actualització d'urgència per tapar dos forats de seguretat. Permeten executar codi al servidor d'una web sense usuari ni contrasenya. Els han batejat com a PHP2Shell, i l'equip de PHP els puntua amb un 9,2 sobre 10.
Si la web de la vostra empresa està feta amb WordPress, us afecta. I no es pot solucionar des de WordPress.
Què és PHP
PHP és el llenguatge amb què funciona el servidor de moltes webs. Quan algú obre una pàgina feta amb WordPress, PHP la prepara en aquell moment: llegeix la base de dades, hi posa el disseny i l'envia.
Segons W3Techs, el 39,6 % de les webs estan fetes amb WordPress. Totes depenen de PHP.
Per què ha passat
Els dos forats són a la manera com PHP fa servir la memòria del servidor. No són de WordPress ni de cap plugin: són del mateix PHP.
El primer: quan es queda sense memòria. Penseu en un cambrer que pren nota d'una comanda. A la meitat, se li acaba el paper. Deixa la comanda a mig escriure a la safata de les que ja estan fetes, i el caixer la cobra com si fos correcta.
A PHP li passa una cosa semblant. Quan es queda sense memòria a mitja feina, s'atura de cop i deixa dades a mig preparar. Després, les tracta com si fossin correctes. Un atacant ho pot provocar a posta i aprofitar-ho per colar-hi les seves instruccions.
El segon: el que queda de la visita anterior. Ara penseu en un hotel. Netegen l'habitació per al client següent, però es deixen una nota a la tauleta de nit. El client nou la llegeix i fa el que hi diu.
Un mateix procés de PHP atén moltes visites, una darrere l'altra. De vegades, una visita deixa dades que la següent fa servir abans que s'hagin netejat. Un atacant pot preparar la primera visita i aprofitar-se de la segona.
Per què és tan greu
Per entrar-hi no cal iniciar sessió: n'hi ha prou amb una petició a la web. I amb Apache i mod_php, una configuració clàssica, l'atac comença abans que la web executi ni una sola línia del seu codi.
Per això cap plugin ho pot frenar. El CERT-EU, l'equip de ciberseguretat de les institucions europees, avisa que ja circulen proves de com aprofitar aquests forats.
Per què no ho podeu arreglar vosaltres
Aquí ve la part incòmoda. WordPress.org ho ha deixat clar: no hi haurà cap actualització de WordPress, perquè el que s'ha d'actualitzar és el PHP. I el PHP, normalment, l'actualitza el proveïdor d'allotjament.
Mentre no ho faci, la vostra web queda exposada.
Què fer avui
- Mireu la versió de PHP al tauler de WordPress: Eines, Salut del lloc, Informació, Servidor.
- Ha de ser la 8.2.35, la 8.3.36, la 8.4.27 o la 8.5.12, o una de posterior de la mateixa branca. Si no ho és, demaneu avui al proveïdor d'allotjament que l'actualitzi.
- Si teniu la 8.1 o una d'anterior, PHP ja no hi publica versions noves: cal passar a una versió més recent.
- Si avui no es pot actualitzar, valoreu desconnectar la web fins que estigui solucionat.
- No instal·leu plugins que diguin que ho solucionen.
I després, una pregunta de fons
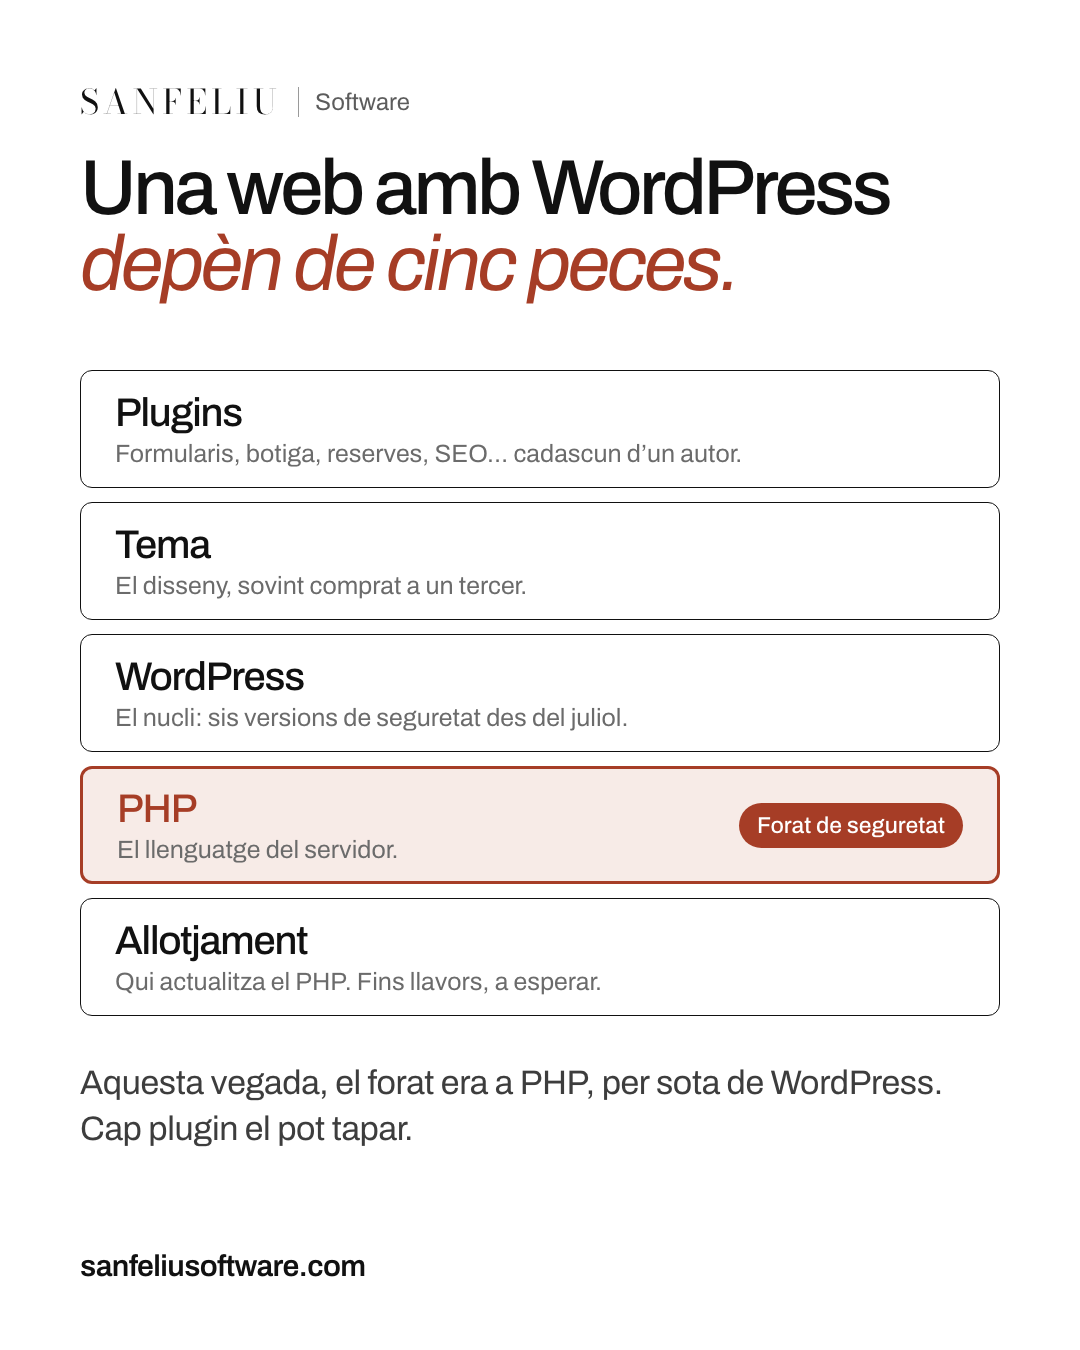
Una web feta amb WordPress depèn de cinc peces de cinc autors diferents: l'allotjament, PHP, el nucli de WordPress, el tema i els plugins. Cadascuna té les seves actualitzacions. Aquesta vegada, el forat era a PHP, la peça que hi ha per sota de WordPress.
Si la web només explica l'empresa i algú la vigila cada setmana, WordPress pot anar bé. Però si ven, reserva o treballa amb dades del negoci, hi ha una alternativa: una web a mida, sense WordPress, sense PHP i sense plugins. Lleugera, totalment nova i, al darrere, amb un panell d'administració fet per a vosaltres.
A SANFELIU ens encarreguem de fer el canvi: passem la vostra web de WordPress a una de nova. Aquí teniu què fer avui i com migrar-la.
La IA a l'empresa, amb criteri
Cada setmana, una sola cosa que pots fer servir: la notícia que toca la teva empresa i què en faria jo, una pregunta de client, un cas real o un exercici de quinze minuts. Un correu per setmana com a molt, i te'n pots donar de baixa amb un clic.